一部のNotionワークスペースに影響が及ぶ可能性のあるFireworks AIのインシデントに関する通知
Notionのベンダーの1社であるFireworks AIから、Notionワークスペースの1%未満に影響するセキュリティーインシデントが発生したと通知を受けました。Fireworks AIのインシデントに関する最新の情報については、Fireworks AI公式ページをご確認ください。
詳細が判明次第、最新情報をお知らせします。何が起こり、どのように対処したかついては、セキュリティー情報をご確認ください。
Fireworks AIのインシデントで影響のあるお客様には、Notionからすでにご連絡させていただいており、ご自身にもワークスペースオーナーにも連絡がない場合、お客様のワークスペースへの影響は確認されておらず、現時点での対応は必要ありません。なお、本件は調査継続中のため、新たにお客様のワークスペースへの影響が判明した場合は、速やかにご連絡いたします。
Fireworks AIのインシデントの影響を受けたお客様は、ワークスペース内で該当するデータを安全に取得および確認していただけます。
このセクションでは、Notionの調査に基づき今回のインシデントで影響を受けたとみられるデータ、その情報の分析および確認方法、影響を受けた方に推奨する一般的なセキュリティ対策を説明します。
影響を受けた場合の対応方法
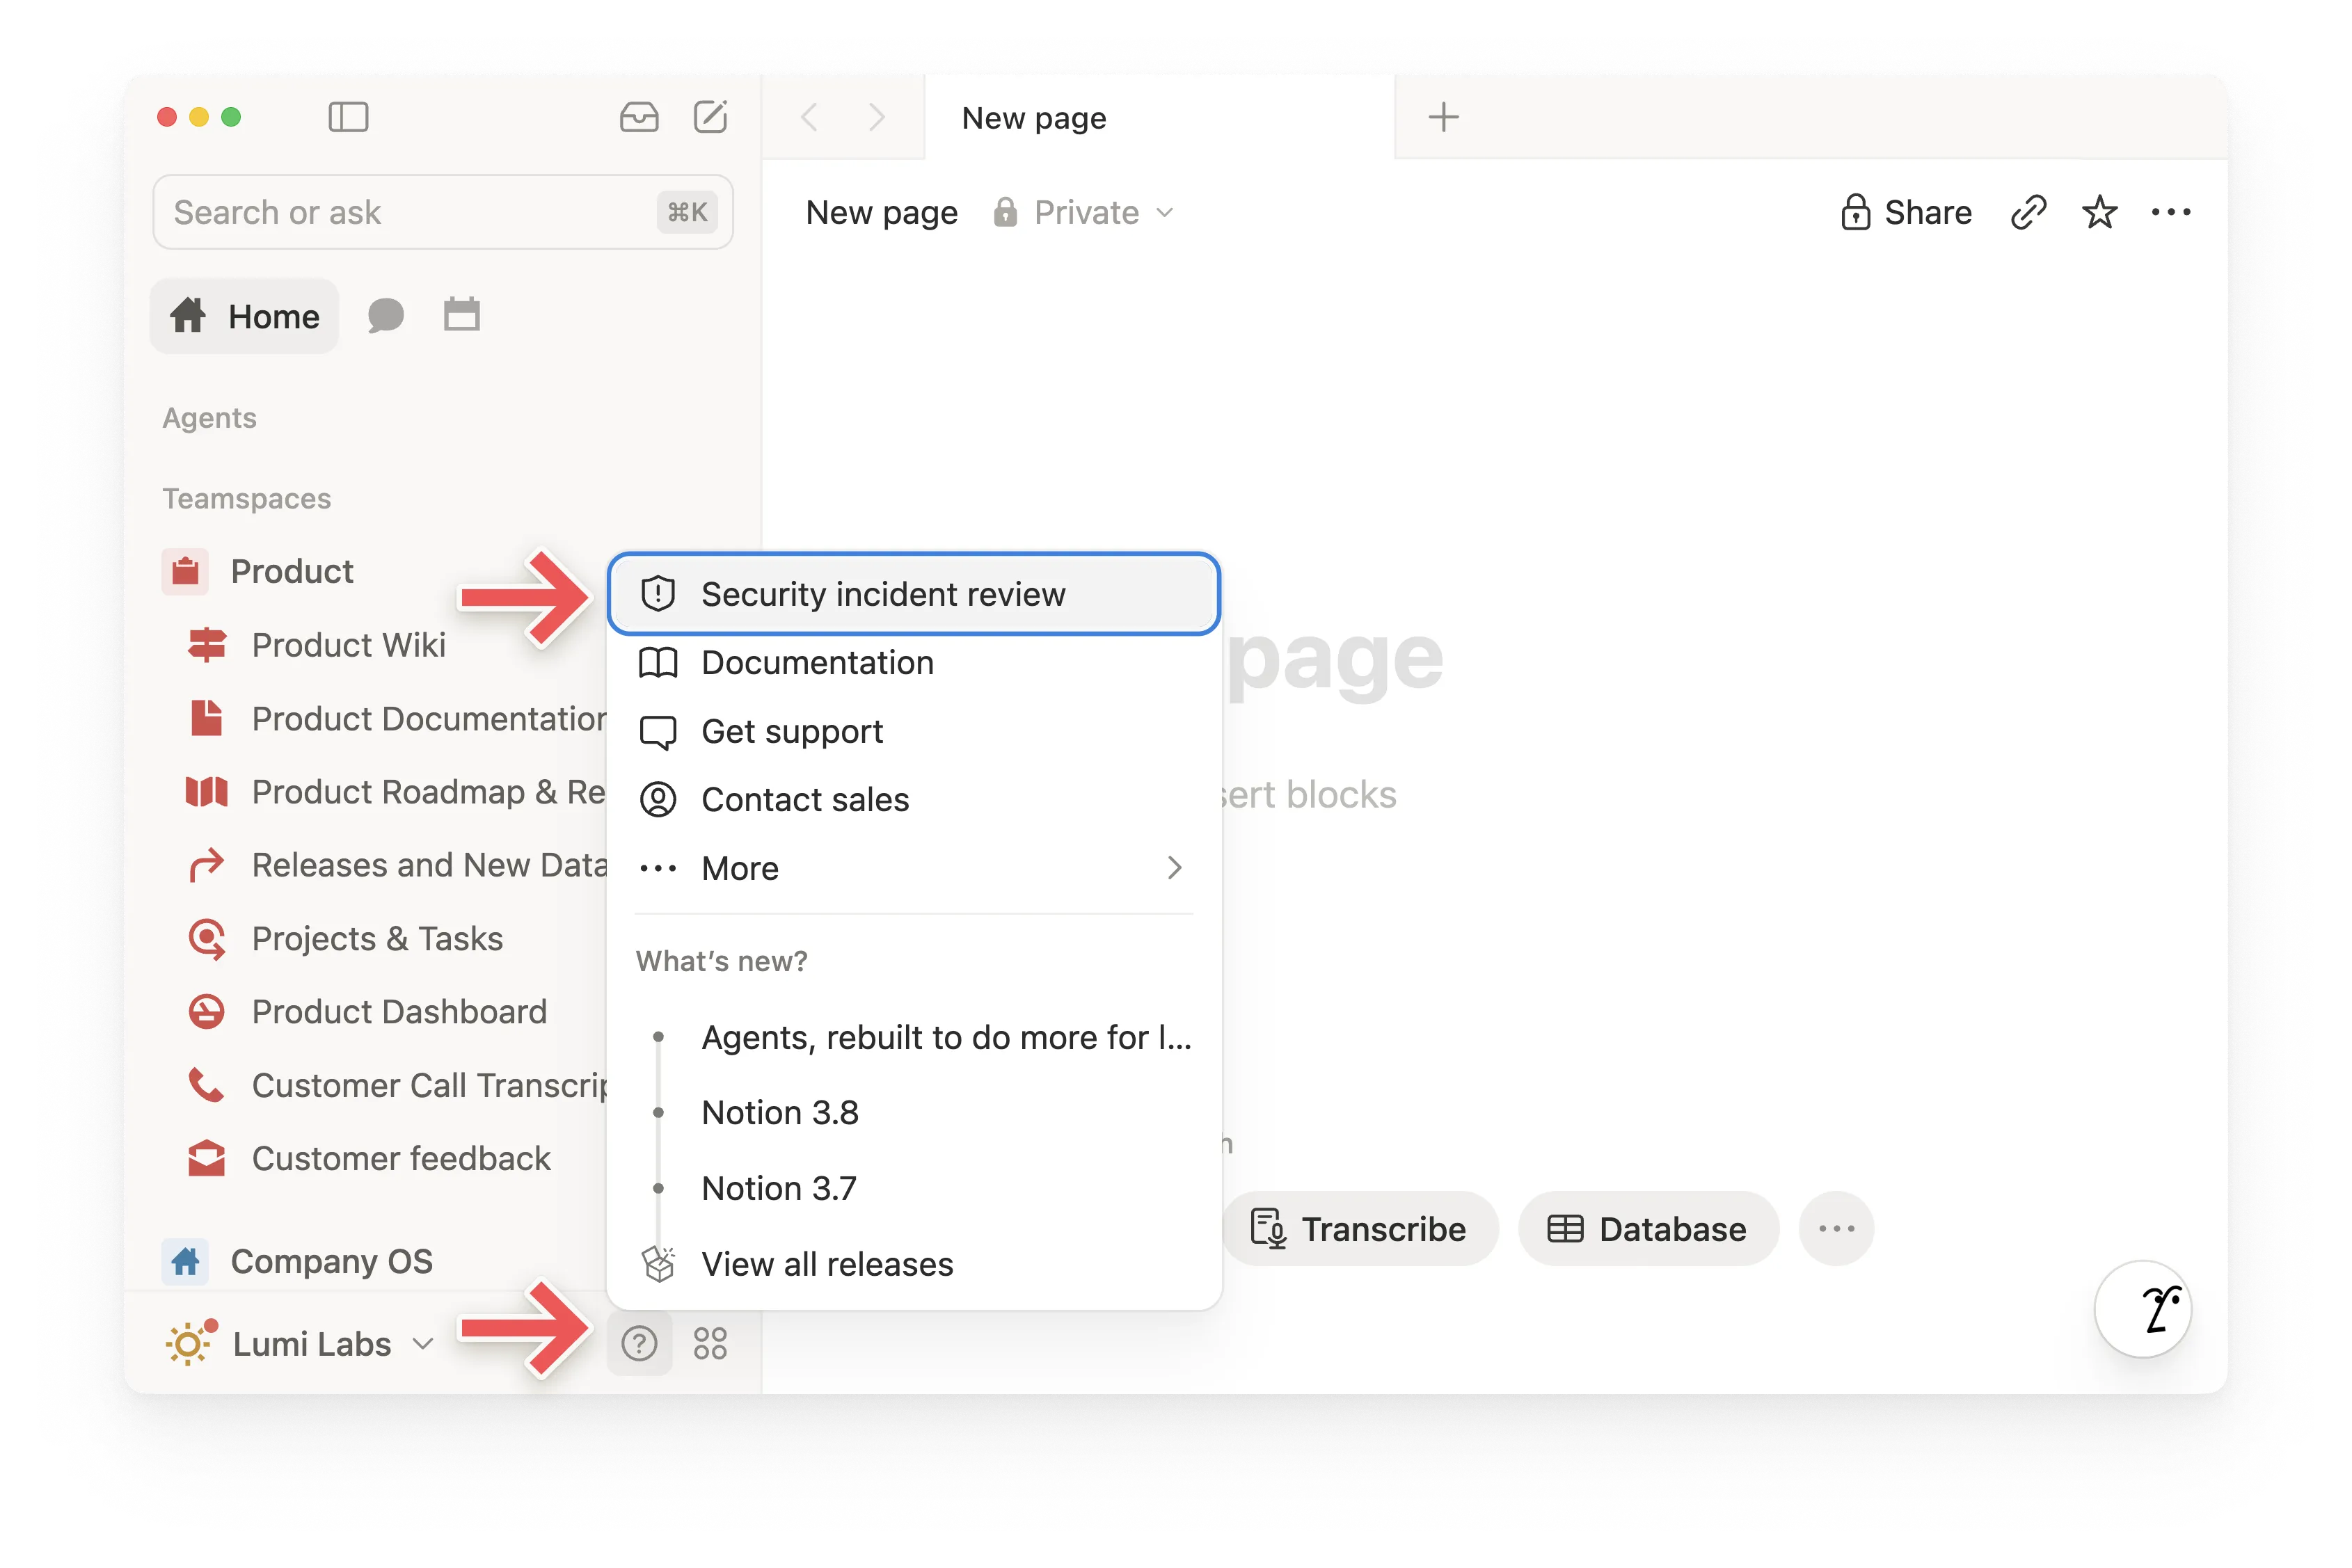
ワークスペースのサイドバーから「
?」→「セキュリティインシデントレビュー」に移動し、影響を受けたデータをダウンロードしてください。自身や自身の組織を特定できる情報が含まれていないか確認してください。
流出した認証情報は直ちに変更してください。データ内にパスワード、APIキー、トークンなどの認証情報が見つかった場合は、直ちに変更し、影響範囲を確認してください。
影響を受けた可能性があるデータと、そうでないデータ
今回のインシデントでは、Notion AIとのチャットセッションの一部が、ユーザーを特定できない状態で外部からアクセスできるようになった可能性があります(「ユーザーを特定できない」の定義はのちほど説明します)。このセクションでは、現在継続中の調査をもとに、これらのセッションで影響を受けたとみられるデータと、受けていないとみられるデータについて詳しく説明します。
影響を受けたお客様ご自身で、対象データを詳細に確認することを強くお勧めします。
ユーザーとアシスタント(AI)間のNotion AIチャットスレッドは、大まかに4つの部分で構成されています。
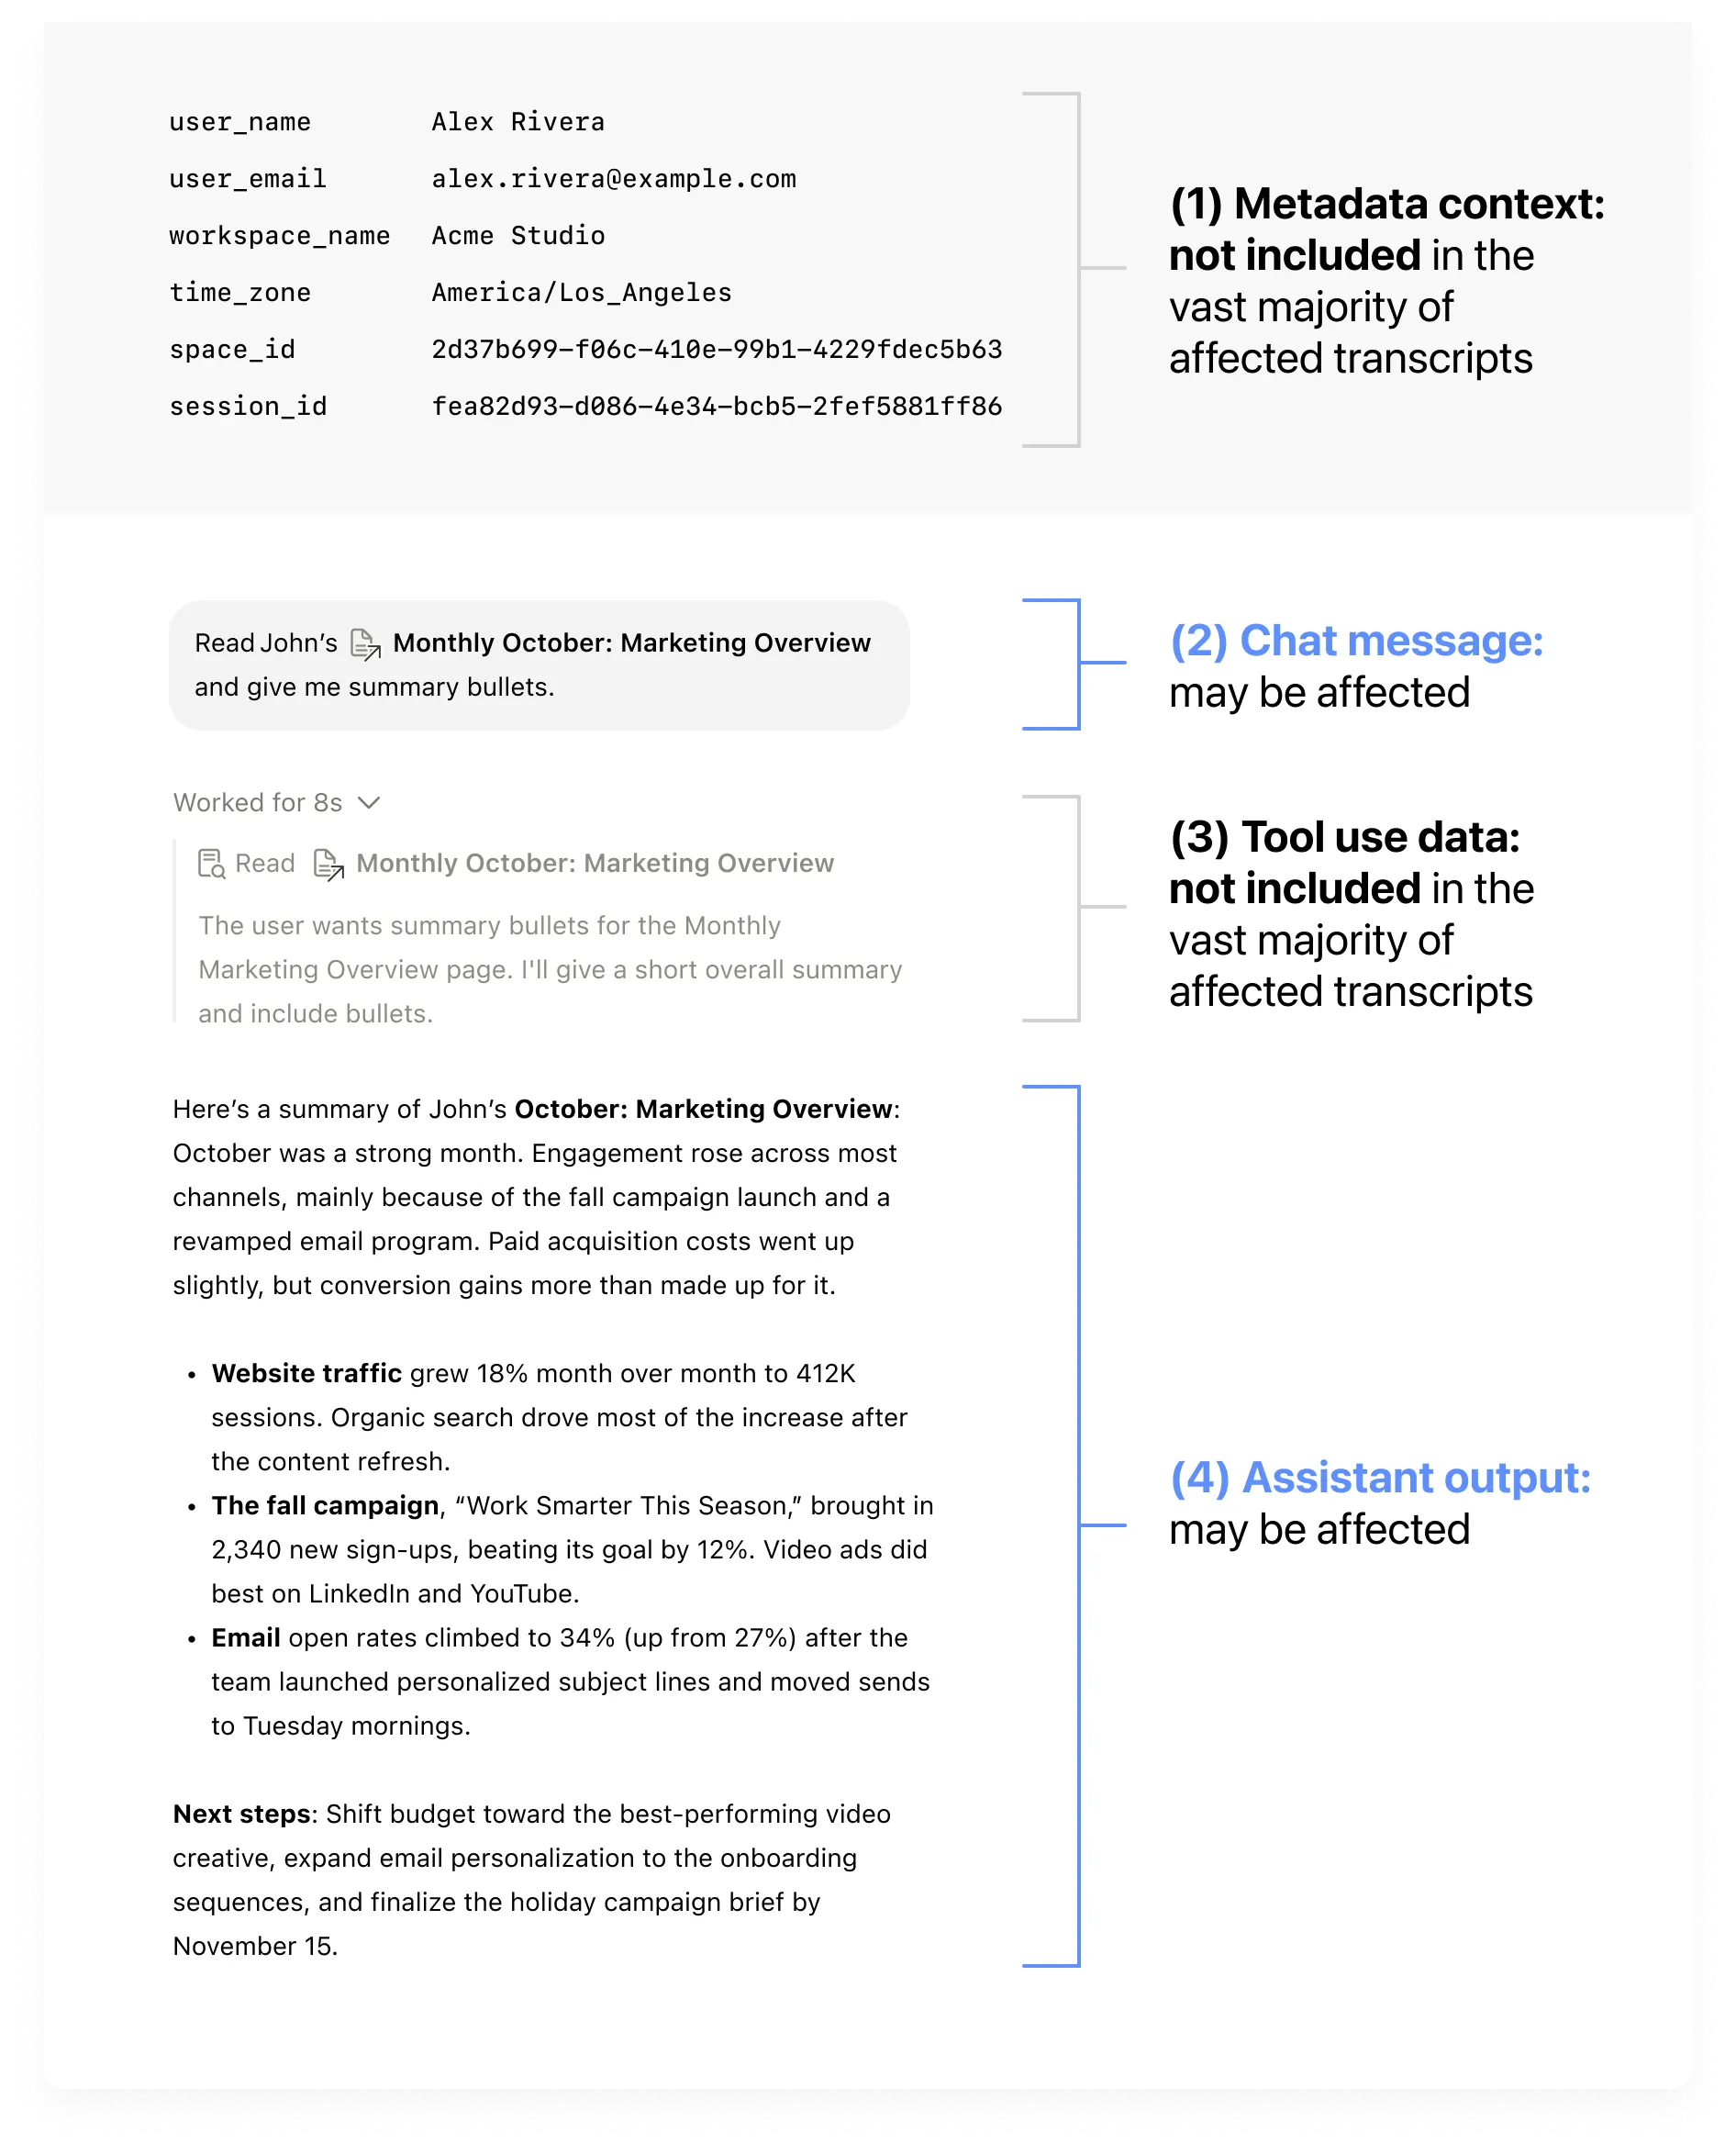
「ユーザーを特定できない」とは、氏名、メールアドレス、ワークスペースの詳細など、会話に自動で付加されるメタデータのコンテキスト(1)に対してのみ述べたものです。影響を受けた文字起こしの大部分には、スレッドをユーザーやワークスペースに自動で結びつけるメタデータは含まれていませんでした。
影響を受けたデータには、ユーザーのチャットメッセージ(2)の全文が含まれていました。氏名、メールアドレス、APIトークン、その他の機密情報をユーザーが入力していた場合、それらも含まれます。また、その時点で開いていたページで選択していたテキストも含まれていた可能性がありますが、ページ内のほかのコンテンツや、スプレッドシートまたは画像などチャット内の添付ファイルは含まれていません。
影響を受けた文字起こし内容の大半で、アシスタントのツール使用(3)は対象データに含まれていませんでした。ツール使用とは、ウェブ検索、ページの読み取り、データベースへのクエリなど、Notion AIがタスクを完了するために行うアクションを指します。たとえば、Notion AIがワークスペースを検索した場合、AIアシスタントのアウトプット(4)で引用されない限り、検索クエリや結果は対象データに含まれません。
AIアシスタントのアウトプット(4)は、全文が影響を受けたデータに含まれていました。これには、参照されたページやアーティファクトの断片的な内容が含まれる可能性があります。たとえば、アシスタントが質問に回答するためにページやデータベースを読み取った場合、その参照元から使用したテキストがアウトプットに含まれている可能性があります。
AI議事録のデータ(オーディオ、文字起こし、要約など)は、次の2つの場合を除いて影響を受けていません。ひとつは、ユーザーのチャットメッセージ(2)に入力された場合、もうひとつはAIアシスタントが全文のアウトプット(4)で参照した場合です。
各チャットの内容はNotion AIをどのように使用したかによって異なるため、影響を受けたデータはワークスペースごとに異なります。ご自身を守るため、ご自身や組織を特定できる情報が含まれていないか確認することをお勧めします。
まずはAPIキーやパスワードなどの認証情報から確認してください。これらが見つかった場合は、早急に変更する必要があります。次に、氏名、メールアドレス、住所など、個人を特定できる情報がないか確認してください。
データへの分析および理解、対応方法
ワークスペースオーナーおよび影響を受けたメンバーは、ワークスペースのサイドバーから? → セキュリティインシデントの確認の順に進み、対象データをダウンロードできます。
ここでは対象コンテンツに対する確認点と分析方法を説明します。
これまでと同様に、影響を受けたユーザー自身で対象データを分析することを強くお勧めします。このデータには機密情報が含まれている可能性があるため、セキュリティチームと連携し、組織のセキュリティ手順に従うことをお勧めします。場合によってはデータをアクセス制限のある場所に保存し、作業終了後にローカルコピーを削除することなども考えられます。
各ファイルに含まれるもの
Notionは、影響を受けたコンテンツ、それに対して分析に役立つようNotionが注釈を付けたもの、影響を受けたメンバーという複数のデータセットを提供しています。注釈は、どの情報が外部に露出したかを示すものではありません。__で始まるすべてのフィールドは、分析を支援するためにインシデント後にNotionが追加したものであり、影響を受けたデータの一部ではありません。
affected_content.csvには、アクセスされた時点でのデータが含まれています。メッセージの内容を示すtextと、作成者がユーザーかAIモデルかを示すmessage_roleが含まれます。ここには個人情報やプライベートな情報が含まれている可能性があります。会話やユーザーを特定する方法
会話の流れを把握するには、行を
__metadata_record_idまたは__metadata_thread_idでグループ化し、__metadata_content_ordinalで並べ替えてください。行が誰のデータに属しているかを特定するには、影響を受けたメンバーファイル内のユーザーIDと
__metadata_user_idを照合してください。無効化されたメンバーを含め、影響を受けた行数が多いメンバーから順に確認することをお勧めします。__metadata_source_dateは、データがベンダーであるFireworks AIに送信された日時を示しており、通常はNotion AIでのやり取りから1日以内です。これには、今回のインシデントの影響を受けたデータのみが含まれます。リンクをコピーを使って、影響を受けたメンバーにデータへのアクセス用リンクを共有できます。内容やその背景については、メンバー自身が最もよく把握しています。
検証済みドメインを持つエンタープライズおよびビジネスのワークスペースのオーナーは、ワークスペース全体の注釈付きデータをダウンロードできます。
affected_content_annotated.csvには、同じデータが同じ順序で含まれるほか、一括分析を支援するための列が追加されています。__metadataまたは__analysisで始まる列は、今回のインシデントでは流出していません。__analysisフィールドでは、認証情報など機密情報の可能性がある箇所にフラグが付いています。確認を始める際の手がかりとしてください。注釈付きCSVで
__analysis_secret_categoriesをフィルタリングし、[]以外の値がある行を探してください。これらの行にはパスワードやAPIキーなどの認証情報が含まれている可能性があります。見つかった認証情報は直ちに変更してください。__analysis_pii_categoriesでは、person(個人)、email(メールアドレス)、phone(電話番号)、address(住所)、account_number(口座番号)などのカテゴリにフラグが付いてます。__analysis_findingsには検出結果ごとの開始位置と終了位置が記載されているため、メッセージ内でフラグが付けられた範囲を正確に特定できます。備考:
__analysis列の自動フラグは、あくまで確認の出発点としてご利用ください。組織固有の機密用語が含まれていないかどうか、テキストの内容を確認してください。
影響を受けたメンバーをダウンロードでは、対象となる各メンバーの名前、メールアドレス、メンバーシップステータス、ユーザーID、影響を受けた行数を確認できます。
今後の対策
予防措置として、影響を受けたデータは流出したものとして扱うことを推奨します。最も緊急性の高いものから順に、以下の対応を行ってください。
流出した認証情報は直ちに変更してください。 データ内にパスワード、APIキー、トークンなどの認証情報が見つかった場合は、直ちに変更し、それらを使ってアクセスできる範囲を確認してください。管理者権限、本番環境や顧客データへのアクセス権を持つ認証情報など、リスクの高いものから対応してください。
フィッシング詐欺に注意してください。 チャットに含まれる名前、メールアドレス、その他の詳細は、標的型フィッシング攻撃に悪用される可能性があります。本件に言及したり、認証情報を要求したりする不審なメッセージには十分注意してください。
異常なアクティビティがないか確認してください。影響を受けたサービスの監査ログおよびアクセスログを確認してください。流出した認証情報を使用しようとする試みや、予期しないトラフィックの急増がないか監視してください。
今後はチャットやドキュメントに機密情報を含めないようにしてください。認証情報は専用のシークレット管理ツールに保存し、定期的に更新してください。
皆さまのご不安、そして早急な対応を要する状況であることは重々承知しています。ご質問があれば、Notionの営業担当またはNotionのサポートチームにお問い合わせください。問題を解決できるよう、できる限りお手伝いします。
このセクションでは、オーナー向けに、組織内の影響を受けたデータを管理・分析するための追加ツールを紹介します。
組織内の複数のワークスペースで影響を受けたコンテンツを表示する
組織オーナーは、組織設定→データとコンプライアンス→セキュリティインシデントレビュー→「アクセス権のあるワークスペースの影響を受けたコンテンツ」から、複数のワークスペースの影響を受けたコンテンツを地域別にダウンロードできます。
組織の影響を受けたコンテンツで、データが保存されている地域のすべてのワークスペースをダウンロード(地域)を選択します。
ダウンロードの対象となるのは、組織オーナーがアクセス権を持つ、検証済みの全ワークスペースです。
セキュリティインシデントレビュー担当者を割り当てる
組織オーナーは、カスタム管理者ロールを作成し、組織内の影響を受けたコンテンツをレビューする権限を、ほかのユーザーに付与できます。組織設定→ユーザー→管理ロールを管理に移動してロールを作成を選択し、セキュリティインシデントレビューをオンにします。権限の対象を組織全体または選択したワークスペースに設定し、メンバーを割り当てます。
この権限を持つユーザーは、ワークスペースオーナーでなくても、対象となるワークスペースの影響を受けたコンテンツをレビューおよびダウンロードできます。
影響を受けたコンテンツへのアクセス権を削除する
ワークスペースオーナーは、ワークスペースのサイドバー→?→セキュリティインシデントレビュー→「影響を受けたコンテンツへのアクセス権を削除」から、ワークスペース内の影響を受けたコンテンツへのアクセス権を削除できます。
これにより、ワークスペースオーナーや自身の会話をまだダウンロードしていないメンバーを含め、ワークスペース内の全員が、影響を受けたコンテンツのCSVにアクセスできなくなります。必要なファイルは先にダウンロードしてレビューしてください。この操作によってデータが削除されたり、Notion AIのチャット履歴やデータ保持設定が変更されたりすることはありません。
よくあるご質問(FAQ)
Fireworksとは何ですか?またNotionはどのようにFireworksを利用していましたか?
Fireworksとは何ですか?またNotionはどのようにFireworksを利用していましたか?
Fireworks AIは、数万社の顧客を支え、数十万人の開発者に利用されている、最も広く使用されているグローバルAIインフラストラクチャプラットフォームの1つです。
11月3日時点で、NotionのシステムとFireworksの接続を解除し、Fireworksへのデータおよびトラフィックの送信を停止しました。11月4日には、Fireworksのシステムからすべてのデータが削除されました。
以前Notionでは、Notionの機能であるインサイトを通じてお客様が自身のAI利用状況を把握するのを支えるデータの分類処理に、Fireworksを利用していました。また、製品内でオープンウェイトモデルを担う汎用推論サービスとしても利用していました。現在、インシデントの調査に伴い、インサイト機能は利用不可になっており、Fireworksを通じたオープンウェイトモデルの提供も停止しています。
Learning and Early Access Program(LEAP)において、NotionはどのようにFireworksを使用していましたか?
Learning and Early Access Program(LEAP)において、NotionはどのようにFireworksを使用していましたか?
Learning and Early Access Program(LEAP)に参加しているお客様には、Notionによる新しいAI技術のテストに役立てるために、自らデータを提供していただいています。これまで当社は、これらの提供されたデータを用いて、Fireworks上でタスク固有のモデルを学習させる実験を行っていました。
チャットの文字起こしには何が含まれますか?
チャットの文字起こしには何が含まれますか?
チャットに書き込まれたモデルへの入力とモデルからの出力はすべて、そのチャットの文字起こしに含まれます。影響を把握するため、ご自身でデータを確認および分析することを強くおすすめします。
AIミーティングノートのデータ(オーディオ、文字起こし、要約など)は、Notion AIとのチャットの文字起こしで入力として使われた場合を除き、影響を受けていません。
チャットの文字起こしの内容には、ユーザー、ワークスペース、または会社を特定できる追加のメタデータが含まれていましたか?
チャットの文字起こしの内容には、ユーザー、ワークスペース、または会社を特定できる追加のメタデータが含まれていましたか?
影響を受けたワークスペースの大多数において、Fireworks AIに送信されたチャットの文字起こしの内容に含まれていたのは、チャットに記録されたモデルへの入力内容またはモデルからの出力内容のみでした。Notionは、チャットの文字起こしの内容を特定のワークスペース、ユーザー、または会社に紐づける追加のメタデータを付加していませんでした。
モデルへの入力内容やモデルからの出力内容に、機密情報が含まれている可能性があるため、影響を受けたデータについて、詳細な分析を行うことを推奨します。この期間中に、チームのメンバーがNotion AIにパスワード、APIキー、その他の認証情報などの機密情報を入力していた場合は、ただちにそれらを変更または再発行してください。
Notionのセキュリティ対策の詳細はどこで確認できますか?
Notionのセキュリティ対策の詳細はどこで確認できますか?
Notionのセキュリティおよびプライバシー保護対策の概要については、セキュリティページをご覧ください。セキュリティポリシー、セキュリティ監査レポート、ペネトレーションテストの結果、その他のリソースに関する詳細については、Notionトラストセンターをご覧ください。
エンタープライズプランの一部としてZDRを利用していますが、Notion AIの利用においてZDRはどのような範囲をカバーしますか?
エンタープライズプランの一部としてZDRを利用していますが、Notion AIの利用においてZDRはどのような範囲をカバーしますか?
ゼロデータ保持(ZDR)は、エンタープライズのお客様に対するNotionのコミットメントです。これは、Notion AIへのリクエストに対する回答を生成するため、Notionがサードパーティーのモデルベンダーに送信するAPIリクエストに適用されます。それらのリクエストに関して、Notionはサードパーティーの各ベンダーと連携し、そのAPIエンドポイントがZDRに準拠していることを確認しています。そのため、APIリクエストに関連するリクエストや回答のデータは保持されないものと考えています。
Notionは、チャット履歴やインサイトなど、サードパーティーのモデルへのリクエストとその回答の保存が必要な機能も提供しています。インサイトは、管理者がワークスペースのメンバーによるAIの利用状況を把握できるワークスペースツールです。機能の提供にデータの保持が必要なこうした用途は、Notionのゼロデータ保持のコミットメントの対象外です。
インサイト機能では、Notion AIの利用時に保存したリクエストと回答をサードパーティーのモデルプロバイダー(今回のケースではFireworks)に送信し、管理者向けに表示する分析を実行していました。
Notionは、インサイト向けの分析を含むサービスの提供にあたり、データを必要最小限に抑える取り組みを行っています。その一環として、FireworksはNotionによる同社プラットフォームの利用について、ゼロデータ保持を契約でコミットメントしていました。しかし、調査の結果、Notionが利用していたFireworksのエンドポイントでデータが保持されていたことが判明しました。
今後は、推論プロバイダーやデータ処理業者などの重要なベンダーに対して監査を実施し、ゼロデータ保持ポリシーを含む、データを最小限に抑える取り組みを遵守していることを検証していきます。